
クリニック予約システムのセキュリティ|選定・契約・運用の確認事項
機能と価格だけでなく、どの患者情報を誰がどこで扱い、障害や漏えい時に誰が何をするかまで確認して選びます。
公開日:2026年11月1日
クリニックの予約システムは、氏名や連絡先だけでなく、診療科、受診日時、症状、問診、決済、通知先などを扱う場合があります。安全性は「クラウドだから安全」「大手だから安全」といった印象では判断できません。実際に扱う情報、外部連携、管理者権限、委託・再委託、バックアップ、障害時の代替受付を一つずつ確認する必要があります。
本記事は、機能・費用・Web問診連携を扱うクリニック予約システムの選び方、IT導入全体を扱うクリニックのITシステム導入、予約画面の離脱や受付動線を扱う予約導線の改善、病院規模の部門横断予約を扱う病院予約システムガイドと役割を分けています。ここでは、クリニックが予約システムを選定・契約・運用するときの安全管理に範囲を限定します。
情報提供範囲:本記事は厚生労働省と個人情報保護委員会の公的資料に基づく一般的な実務情報です。承認済みの患者発言、特定クリニックの院内運用、事故例、導入成果、頻度、改善率は提供されていないため記載していません。個別システムの安全性や法令適合を保証するものではありません。
予約システムのセキュリティは「守る情報」と「責任者」から決める
最初に決めるのは製品名ではなく、予約システムが扱う情報と責任者です。氏名、電話番号、メールアドレス、診療科、受診日時、症状、問診回答、保険情報、決済情報、家族の連絡先など、入力・表示・通知・保存される項目を整理します。項目ごとに、利用目的、閲覧者、保存期間、連携先、削除条件を確認します。
厚生労働省の医療情報システム安全管理ガイドライン第7.0版は、経営管理、企画管理、システム運用、保守委託の観点を分けて示しています[1]。予約システムでも、経営者が方針と責任を決め、担当者が要件・契約・運用を管理し、現場が正しい権限と手順で使う体制が必要です。
- 医療機関
- 方針、院内窓口、利用者権限、端末、教育、委託先監督、診療継続を管理します。
- 予約システム事業者
- 契約と責任分界に従い、サービス基盤、保守、ログ、障害・事故通知などを担います。
- 連携・再委託先
- 扱う情報、目的、保管・閲覧地域、事故時の連絡経路を確認します。
セキュリティ責任者と業務責任者を曖昧にしない
医療機関確認用チェックリストは、医療情報システム安全管理責任者の設置を優先項目にしています[2]。小規模なクリニックでも、院長、事務長、システム担当、受付責任者、委託事業者のうち、誰がアカウント発行、権限変更、ログ確認、障害連絡、契約更新を担うかを決めます。一人が複数の役割を兼ねる場合も、役割自体を省略しません。
予約枠の情報も診療と結び付けば慎重に扱う
予約日時や診療科だけでも、本人と結び付くことで受診に関する情報になり得ます。通知メールやSMSの件名、管理画面の一覧、CSV出力、印刷物、端末の通知表示も確認対象です。受付業務に不要な詳細情報を常時表示しない、通知へ過剰な診療情報を載せないなど、業務に必要な範囲へ絞ります。
データの流れとシステム連携を棚卸しする
予約画面だけを見ても、情報の全体像は分かりません。患者の端末から入力された情報が、予約サービス、通知サービス、Web問診、電子カルテ、決済、分析、コールセンター、保守事業者へどの順で渡るかを図にします。CSVの手動出力や、職員が個人端末へ転送する運用も含めます。
| 確認する場所 | 主な問い | 残す証跡 |
|---|---|---|
| 入力画面 | 必須項目は必要最小限か、通信は保護されるか | 画面一覧、項目定義、利用目的 |
| 保存先 | 国内外のどこで、誰が、何期間保存するか | 構成図、保管地域、保存・削除方針 |
| 連携先 | API、CSV、メール、SMSで何を送るか | 連携仕様、送信項目、認証方式 |
| 院内端末 | 共有端末、持出し、画面ロック、更新をどうするか | 端末台帳、利用者、更新状況 |
| 委託先 | 保守、クラウド、通知、再委託を誰が担うか | 委託先一覧、契約、監査記録 |
機器・アカウント・外部接続を同じ台帳で管理する
厚生労働省のチェックリストは、サーバ、端末PC、ネットワーク機器の台帳、リモートメンテナンスの有無、接続元制限などを挙げています[2]。予約システムの管理画面へ接続できる端末、ブラウザ、管理者アカウント、保守接続、APIキーを対応づけ、退職・異動・端末交換時に更新します。
必要最小限のデータに絞る
「将来使うかもしれない」という理由で症状や自由記載を増やすと、漏えい時の影響と管理負担が大きくなります。予約成立に必要な情報、診療準備に必要な情報、法令・会計上必要な情報を分け、不要になった情報の削除・匿名化方針を決めます。マーケティング利用や分析へ転用する場合は、利用目的、同意、送信先を別に確認します。
事業者・クラウド・再委託先を確認する
個人情報保護委員会と厚生労働省の医療・介護関係事業者向けガイダンスは、個人データを委託する場合、適切な事業者を選定し、契約へ安全管理措置を盛り込み、取扱いを定期的に確認するなどの監督を求めています[4]。予約サービス本体だけでなく、クラウド基盤、SMS、メール、決済、監視、サポート等の再委託も対象にします。
MDS/SDS等は提出の有無だけで終わらせない
チェックリストは、事業者から医療情報セキュリティ開示書(MDS/SDS)を提出してもらうことを挙げています[2]。提出資料では、対象サービスと版、責任分界、認証、暗号化、ログ、バックアップ、脆弱性、保守接続、終了時のデータ処理を自院の要件と照合します。第三者認証がある場合も、認証の対象組織・サービス・期間を確認します。
再委託と国外取扱いはどこまで確認する?
契約相手が国内企業でも、基盤やサポートが別事業者・別地域で運用される場合があります。再委託先の選定・変更通知、データの保存・閲覧地域、保守担当者のアクセス、再委託先で事故が起きた場合の連絡経路を確認します。事業者名の一覧だけでなく、どの情報をどの目的で扱うかを記録します。
契約で責任分担・通知・終了時の処理を決める
契約では「適切なセキュリティ対策を行う」といった抽象表現だけでなく、医療機関と事業者の作業を分けます。アカウント発行、権限設定、ログ保存、脆弱性修正、バックアップ、障害復旧、漏えい調査、患者・行政への連絡、解約時の移行と消去を担当別にします。
| 契約項目 | 具体的に確認すること | 運用で残す記録 |
|---|---|---|
| 責任分界 | 院内端末、アカウント、サービス基盤、連携の担当 | 役割分担表、責任者 |
| 事故通知 | 何を事故とし、誰へ、何時間以内に連絡するか | 連絡網、初動記録 |
| ログ・調査 | 取得範囲、保存期間、提供期限、調査協力 | ログ依頼・受領・確認記録 |
| 変更管理 | 重要変更、再委託、保守停止、仕様変更の通知 | 変更通知、受入確認 |
| 終了・移行 | データ形式、返却、移行支援、消去証明、アカウント停止 | 移行結果、消去証明 |
事故時の連絡期限と情報項目はどう決める?
個人情報保護委員会は、委託先で漏えい等が発生した場合、委託先から速やかに報告を受け、医療機関側も迅速・適切に対応できるよう報告連絡体制を整備する必要があるとしています[5]。第一報に必要な発生日時、対象サービス、影響範囲、対象情報、封じ込め、証拠保全、次回報告時刻を決めます。
二要素認証・職種別権限・ログを組み合わせる
認証はパスワードの強さだけでなく、誰が、どの端末から、どの権限でアクセスするかを管理します。受付、看護、医師、事務、システム管理者、事業者サポートで必要な機能を分け、管理者権限の対象者を最小限にします。共通IDは操作責任を追いにくくするため、原則として利用者ごとに割り当てます。
退職・異動・休職時のアカウント処理を定型化する
チェックリストは、退職者や未使用アカウントの削除・無効化、職種・担当業務別のアクセス権限を挙げています[2]。人事手続きとシステム手続きをつなぎ、最終勤務日、異動日、代替担当、共有端末、APIキーまで確認します。定期棚卸しでは在籍者名簿とアカウント一覧を照合します。
ログは「保存」だけでなく確認方法を決める
ログには、ログイン、管理者操作、権限変更、予約の閲覧・変更・削除、CSV出力、設定変更、API連携、保守アクセスなどがあります。取得範囲、時刻同期、保存期間、検索・提供方法を確認し、通常時の定期確認と事故時の緊急取得を分けます。事業者しか閲覧できないログは、提供条件と期限を契約で決めます。
Web問診・電子カルテ・通知連携と院内端末を安全にする
予約システムをWeb問診や電子カルテへ連携すると、転記を減らせる一方、接続点と影響範囲が増えます。APIキーの保管、送信項目、通信先、失敗時の再送、重複登録、連携解除、テストデータを確認します。連携先の一つが侵害された場合に、他システムへ横展開しにくい権限とネットワーク構成にします。
管理画面を私物端末や共有ブラウザへ残さない
受付端末では自動ログイン、ブラウザのパスワード保存、通知プレビュー、ダウンロードしたCSV、印刷待ちデータを確認します。画面ロック、セッション期限、端末暗号化、OS・ブラウザ更新、マルウェア対策、USB等の外部記録媒体制限を運用へ組み込みます。リモート保守は常時開放せず、接続元、時間、担当者、ログを確認します。
メール・SMSへ載せる情報を絞る
予約確認やリマインドは誤送信、端末のロック画面表示、家族共用端末での閲覧を想定します。診療内容や症状を本文・件名へ過剰に載せず、変更用URLの有効期限、推測困難性、本人確認、転送時の扱いを確認します。通知サービスへ送る項目も委託先一覧へ含めます。
バックアップと代替受付は「復元できるか」で評価する
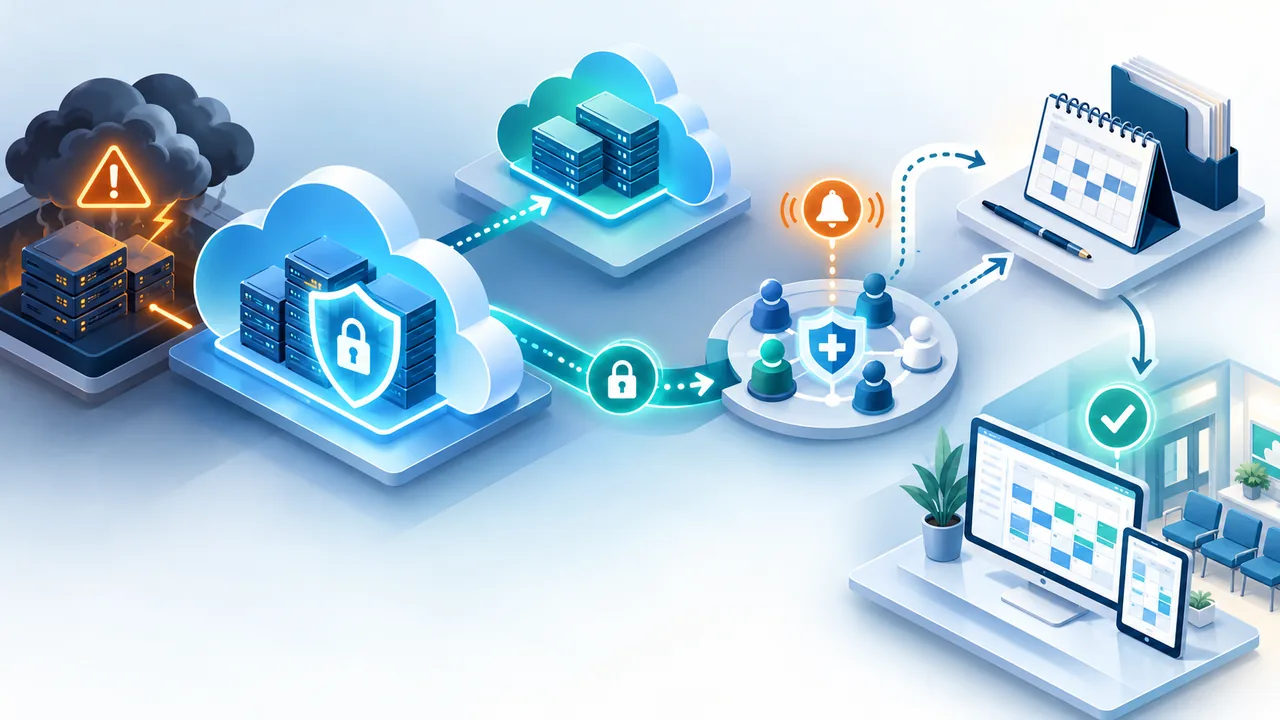
バックアップが「ある」だけでは、診療継続を保証しません。対象データ、取得頻度、世代、保存場所、暗号化、隔離、復旧目標、復元手順、テスト結果を確認します。事業者側のバックアップと、医療機関が当日診療に必要な予約一覧を確保する運用は役割が異なります。
停止時の紙・電話運用を具体化する
厚生労働省のチェックリストは、インシデント時に診療継続に必要な情報を検討し、バックアップと復旧手順を確認し、サイバー攻撃を想定したBCPを策定することを挙げています[2]。受付停止の告知、電話番号、紙台帳、当日予約の確認、緊急度判断、個人情報の保管、復旧後の二重登録確認を決めます。
復元試験と照合を定期的に行う
復元試験では、単にファイルが開くかではなく、予約日時、患者識別、変更履歴、連携状態を業務で使える形へ戻せるかを確認します。代替受付で増えた紙・電話予約を、復旧後に誰がどの順で登録し、重複や取りこぼしを照合するかも訓練します。訓練結果から連絡網と手順を更新します。
不正アクセス・漏えい・障害の初動を準備する
異常を発見した職員が、独自判断でログ削除、端末初期化、関係者への一斉送信をすると、影響確認や証拠保全が難しくなることがあります。発見、受付、責任者への連絡、利用停止、ネットワーク隔離、ログ保全、事業者連絡、診療継続、報告判断、患者対応を順序づけます。
院内・事業者・外部機関の連絡網を一枚にする
医療分野のサイバーセキュリティ対策ページには、医療機関向けの注意喚起、対策資料、研修情報が集約されています[3]。平時から参照先を登録し、院長、責任者、受付責任者、IT事業者、予約サービス、保険会社、必要な行政・捜査機関等への連絡経路を整理します。夜間・休日の連絡方法も確認します。
第一報と確定報を分ける
初動では、分からないことを推測で埋めず、確認済み事実、暫定的な影響範囲、実施した封じ込め、診療影響、次の報告予定を共有します。調査後に対象件数、情報項目、原因、再発防止を更新します。法令上の報告や本人通知は、個人情報保護委員会の最新案内と専門家の助言を確認します。
導入後も権限・更新・委託先を定期点検する
導入時に合格したシステムも、利用者、連携、機能、再委託、脆弱性、院内端末は変化します。月次・四半期・年次などの点検周期を決め、アカウント、管理者権限、ログ、パッチ、保守接続、バックアップ、連絡網、契約更新を確認します。重大な脆弱性や事故通知は定期点検を待たずに対応します。
変更前に安全性と戻し方を確認する
Web問診追加、決済連携、LINE・SMS通知、API、複数院展開、データ分析などの変更は、便利さと同時にデータ流通を増やします。変更前に対象データ、権限、委託先、テスト、バックアップ、切戻し、利用者教育を確認し、変更後にログと連携結果を検証します。
教育は管理者と一般利用者で分ける
一般利用者には不審メール、パスワード共有、画面放置、誤送信、USB、異常時の連絡を、管理者には権限設定、ログ、脆弱性、事業者連絡、バックアップ、事故対応を教育します。実際の管理画面や連絡先に合わせ、受講記録と理解確認を残します。
クリニック予約システムのセキュリティ選定チェックリスト
候補サービスごとに同じ質問と証跡で比較します。「対応しています」という回答だけで合格にせず、対象範囲、設定条件、医療機関側の作業、契約上の義務、確認資料を記録します。不明点は未確認として残し、重要項目が確認できるまで本番データを入れません。
- 安全管理責任者と院内窓口を決める
- 予約システムで扱うデータ項目と保存先を一覧化する
- 電子カルテ・Web問診・決済・通知などの連携先を確認する
- 事業者、クラウド基盤、再委託先、国外取扱いの有無を確認する
- MDS/SDS等の安全管理資料と第三者認証の範囲を確認する
- 職種別権限、管理者、二要素認証、不要アカウント停止を確認する
- アクセスログの範囲、保存期間、提供方法、院内確認者を決める
- 脆弱性・パッチ・保守接続の通知と対応期限を契約で確認する
- バックアップ対象、隔離、世代、復旧目標、復元試験を確認する
- 障害・漏えい時の初動連絡、報告、証拠保全、患者対応を決める
- 解約時のデータ返却、移行、消去証明、アカウント停止を確認する
- 紙や電話を使う代替受付と復旧後の照合を訓練する
機能・費用表とセキュリティ表を分けて比較する
予約方式、Web問診、電子カルテ連携、費用、サポートの比較は予約システム総合ガイドで行い、安全管理は本チェックリストで別に確認します。二つの表を分けると、便利な機能や低価格を理由に重要な安全要件を見落としにくくなります。
まとめ|安全性は製品の機能だけでなく契約と院内運用で決まる
予約システムのセキュリティは、暗号化や認証の有無だけでは評価できません。扱う情報と連携を棚卸しし、事業者・再委託先、責任分担、職種別権限、ログ、脆弱性対応、バックアップ、障害時の代替受付、漏えい時の連絡を一つの管理体制へつなげます。導入後も利用者とシステムの変更に合わせて点検し、復元と代替運用を訓練します。
この記事の編集・確認体制
EDITORIAL RESPONSIBILITY
TOCソリューションズ株式会社
厚生労働省の医療情報システム安全管理ガイドライン第7.0版、令和8年度チェックリスト、個人情報保護委員会の医療・介護向けガイダンスを基に、予約システムの選定・契約・運用で確認する一般事項を整理しました。
SCOPE
一般的な安全管理ガイド
特定製品の診断、法的助言、特定医療機関の事故・運用・成果を示す記事ではありません。導入時は自院の情報、連携、契約、最新の公的資料を責任者と確認してください。
よくある質問|クリニック予約システムのセキュリティ
予約システムは医療情報システムの安全管理ガイドラインの対象ですか?
予約情報として氏名、連絡先、診療科、症状、受診目的などの医療に関係する情報を扱う場合、保存場所や連携先を含めて医療情報の安全管理の観点で確認します。対象範囲は機能名だけで決めず、実際に扱うデータ、連携、委託内容を整理して判断してください。
クラウド型ならセキュリティを事業者へ任せられますか?
クラウド事業者が技術的対策を担っていても、医療機関側にはサービス選定、契約、利用者権限、端末、教育、委託先監督、インシデント対応などの責任が残ります。双方の分担を契約と運用手順で明確にします。
予約システムの比較で最初に確認する項目は何ですか?
扱う情報と連携先、責任者、再委託・保管場所、認証と権限、ログ、脆弱性対応、バックアップと復旧、障害・漏えい時の連絡、解約時のデータ返却・消去を順に確認します。機能や価格とは別の安全管理表として比較すると漏れを減らせます。
二要素認証があれば安全と言えますか?
二要素認証は重要な対策ですが、それだけでは十分ではありません。不要アカウントの無効化、職務別権限、端末・ネットワーク制限、ログ確認、パッチ、教育、バックアップ、連絡体制と組み合わせます。
予約システムが停止したときはどう対応しますか?
事前に、受付停止の告知、電話や紙による代替受付、当日予約の確認方法、重複予約の防止、復旧後の照合、事業者と院内の連絡先を決めます。バックアップの有無だけでなく、復旧手順を確認し、定期的に訓練してください。
参考文献・一次情報
- 厚生労働省|医療情報システムの安全管理に関するガイドライン 第7.0版(令和8年6月)(2026-10-31確認)
- 厚生労働省|令和8年度版 サイバーセキュリティ対策チェックリスト(医療機関確認用)(2026-10-31確認)
- 厚生労働省|医療分野のサイバーセキュリティ対策(2026-10-31確認)
- 個人情報保護委員会・厚生労働省|医療・介護関係事業者向け個人情報ガイダンス(令和8年4月改正)(2026-10-31確認)
- 個人情報保護委員会|委託先で個人データが漏えいした場合の対応(2026-10-31確認)
ガイドライン、チェックリスト、個人情報保護法制、注意喚起は改訂されるため、選定・契約・運用変更・事故対応時に最新版の原文を確認してください。
RELATED SERVICE & RESOURCES
この記事に関連する医療機関向け支援サービス・無料資料
時間帯・順番予約の選定からWeb問診・LINE連携・セキュリティ対策まで、診療オペレーションに合わせた導入を支援します。