病院CRMの導入ガイド|患者接点・部門連携・安全管理の設計
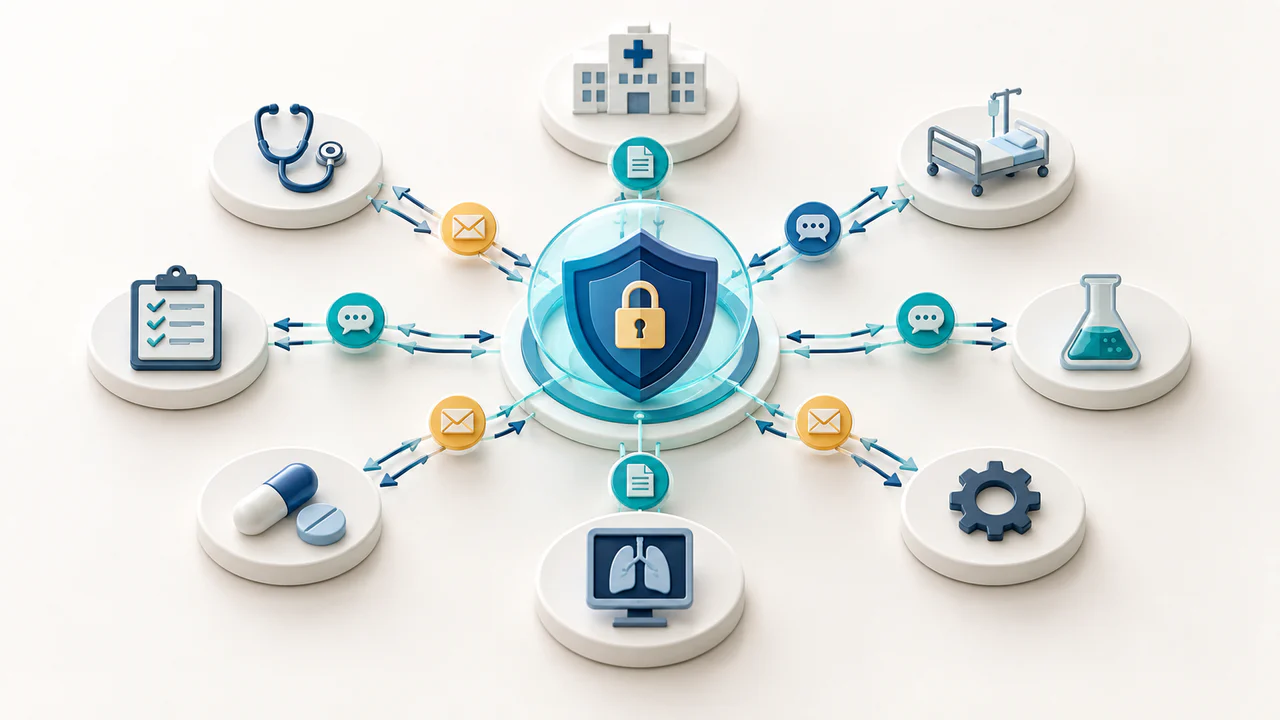
- ✓ どの患者接点を、どの目的で、誰の責任で管理するかを決める
- ✓ 電子カルテ等の診療情報と、予約・問い合わせ・案内などの接点情報を分ける
- ✓ 必要最小限のデータ、権限、監査、委託、保存・削除を文書化する
- ✓ 全院一括ではなく、限定した業務から安全性と運用品質を検証する
病院CRMとは何か|電子カルテを置き換えるシステムではない
病院CRMとは、患者・家族・紹介元との継続的な接点と対応状況を部門横断で整理する仕組みです。CRMはCustomer Relationship Managementの略で、組織と利用者の関係を管理する考え方やシステムを指します。病院で扱う場合は、予約前の案内、受診に関する問い合わせ、検査や手続きの一般案内、退院後の公開情報、地域医療連携の連絡窓口などが対象になります。一方、診療記録、検査結果、処方、看護記録などの正本は電子カルテ等の医療情報システムにあります。CRMを新しい診療記録庫として扱わないことが、設計の出発点です。
病院には外来、入退院支援、地域連携、コールセンター、医事、広報、情報システムなど複数の窓口があります。同じ人からの問い合わせでも、部署ごとに別の表計算やメールで管理すると、対応状況、同意、連絡停止、担当者、更新日が一致しなくなります。CRMの役割は、すべての情報を一か所へ集めることではなく、接点ごとの責任と必要情報を見えるようにし、重複や取りこぼしを減らせる管理単位を作ることです。
導入目的と対象業務を先に確定する
「患者満足度を上げたい」「DXを進めたい」といった抽象的な目的だけでは、必要機能もデータ範囲も決まりません。まず、現状の患者接点を受付チャネル、担当部署、処理期限、正本、引き継ぎ先まで棚卸しします。そのうえで、CRMで改善する業務を一つずつ選びます。たとえば、問い合わせの担当振り分け、同意済みの一般案内、地域連携の進捗確認は、必要なデータと責任者が異なります。
| 対象業務 | CRMで管理する範囲 | CRMへ持ち込まない範囲 | 責任部門の例 |
|---|---|---|---|
| 受診前の一般案内 | 案内種別、送信先、配信可否、送信・停止履歴 | 診断、検査結果、個別の治療判断 | 外来・医事・広報 |
| 問い合わせ対応 | 受付日時、チャネル、分類、担当、回答期限、完了 | 自由記載された診療情報の無制限な複製 | コールセンター・患者相談 |
| 地域医療連携 | 連携先、連絡目的、担当、進捗、必要書類の状態 | 診療情報提供書の本文をCRMの一般メモへ転記 | 地域連携室 |
| 公開情報の案内 | 参照ページ、版、更新責任者、配信条件 | 未承認の費用・症例・治療効果 | 広報・診療科・医療広告確認 |
「できる機能」ではなく「実施する業務」から要件を作る
ベンダーの機能一覧から要件を選ぶと、使わないデータ項目や自動配信が増えやすくなります。業務ごとに開始条件、完了条件、例外、承認、エスカレーションを記載し、その処理に必要な機能だけを選びます。自動化できる処理でも、配信先を誤った場合の影響が大きければ、承認や二重確認を残します。
広報・案内と個別の診療連絡を混在させない
一般的な受診案内、サービス紹介、個別の予約連絡、診療上必要な連絡では、利用目的と扱う情報が異なります。広告・広報に当たる配信は、医療広告規制におけるWeb上の事例も参照し、未承認の効果、比較優良、体験談風表現をCRMのテンプレートへ登録しません[4]。患者が一度連絡先を登録したことだけで、すべての配信目的へ同意したと解釈しない運用が必要です。
データ項目とシステム連携を最小単位で設計する
病院CRMの連携候補には、電子カルテ、予約、Web問診、電話、メール、SMS、地域連携、公開サイトなどがあります。しかし、接続できるからといって全項目を同期する必要はありません。利用目的に照らして項目を絞り、診療情報を含むか、本人識別に使うか、更新元はどこか、保存期間はどれくらいかを項目表へ落とします。
患者を識別するキーは重複・誤統合を前提に検討する
氏名、電話番号、メールアドレスだけでは、家族での共有、変更、入力ミス、同姓同名によって誤った統合が起こり得ます。院内IDを使う場合も、外部チャネルへそのまま露出させない設計が必要です。自動統合の条件、保留の条件、手動確認者、分割の手順、変更履歴を決めます。名寄せ率だけを高めるのではなく、誤統合を発見して戻せることを重視します。
同期失敗時の正本と再処理を決める
予約変更がCRMへ反映されない、配信停止が外部ツールへ届かない、担当部署の変更が戻らないといった失敗を想定します。連携ごとに監視時刻、失敗通知、再送、手動対応、復旧後の突合を定めます。システムが復旧しただけで完了とせず、停止中に発生した変更が正しく反映されたかを確認します。
| データ区分 | 確認事項 | 安全な設計例 |
|---|---|---|
| 本人識別情報 | 誰が、どの目的で参照するか | 業務に不要な部署ではマスキングし、検索権限を限定 |
| 連絡先・配信設定 | 本人確認、同意、停止、変更履歴 | チャネル別・目的別に状態を分け、停止を優先して反映 |
| 問い合わせ内容 | 自由記載に診療情報が含まれる可能性 | 必要な分類へ変換し、原文の閲覧者と保存期間を限定 |
| 予約・来院情報 | 正本、同期方向、遅延時の扱い | CRMは参照範囲を限定し、予約変更は予約システムで確定 |
| 集計・分析情報 | 再識別可能性、利用目的、持ち出し | 必要に応じて集計・仮名化し、個票のダウンロードを制限 |
個人情報・医療情報の安全管理を契約と運用へ落とす
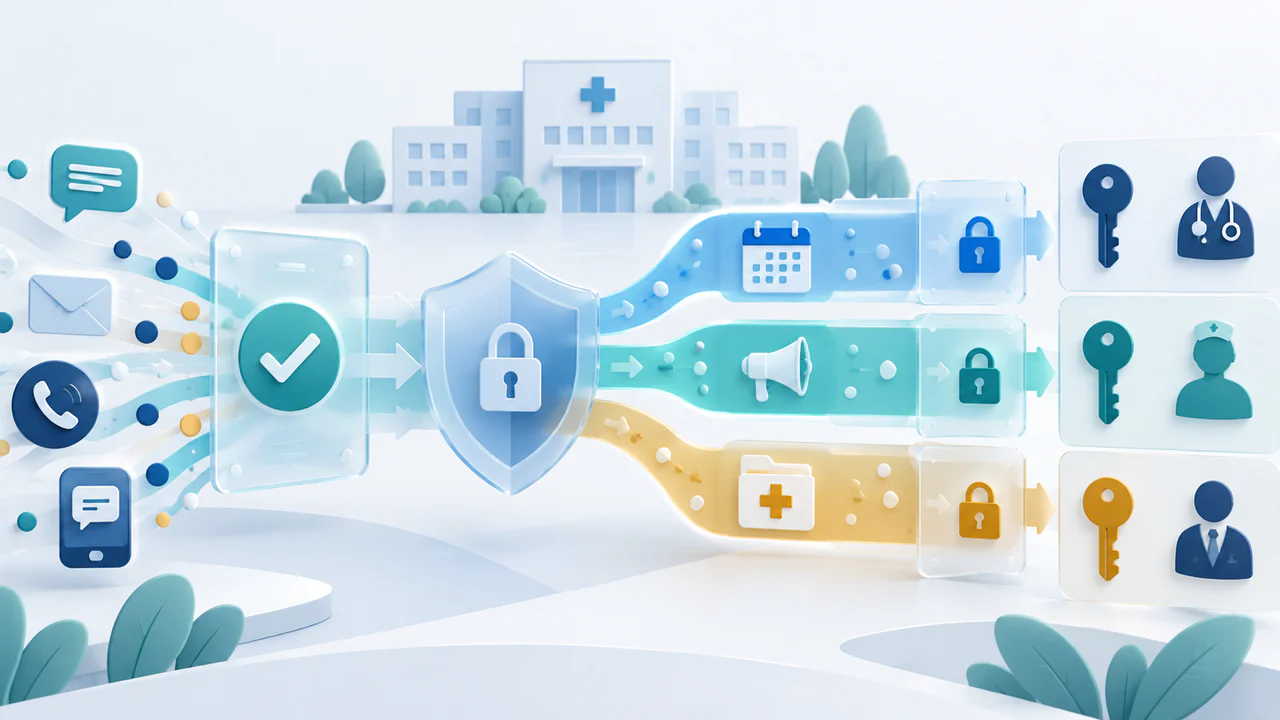
CRMへ患者に関する情報を保存する場合、個人情報保護委員会と厚生労働省のガイダンスが示す利用目的、安全管理、委託先監督などを確認します[2]。クラウドサービスを利用する場合でも、サービス提供者へ責任がすべて移るわけではありません。病院側の管理責任、ベンダーの提供範囲、再委託先、外部連携先を構成図と責任分界表で確認します。
厚生労働省の医療情報システム安全管理ガイドライン第7.0版は、経営管理、企画管理、システム運用などの観点から安全管理を整理しています[1]。CRMが診療記録の正本でなくても、医療機関が保有する個人情報や医療情報と連携するなら、情報資産、リスク、委託、アカウント、ログ、バックアップ、インシデント対応を対象外にしません。
業務名、対象患者、取得項目、利用部門、配信・連携先、保存期間を記載し、別目的へ転用するときの確認手続きを決めます。
職種・部署・業務でロールを分け、管理者権限を日常利用しません。異動・退職・委託終了時の停止と定期棚卸しを記録します。
閲覧、検索、出力、変更、配信、権限変更を記録し、異常を検知した際の確認・報告・保全手順を決めます。
連絡網、初動、システム隔離、業務継続、証拠保全、患者等への対応、復旧判定を事前に整備します。
サイバーセキュリティは導入審査で終わらせない
厚生労働省は医療機関向けのサイバーセキュリティ対策資料やチェックリストを公開しています[3]。契約時の評価だけでなく、脆弱性情報、認証方式、アカウント棚卸し、バックアップ、復旧訓練、インシデント連絡先を定期的に更新します。外部サービス障害時に受付や連絡が完全に止まらない代替手順も必要です。
部門横断の意思決定と日常運用を分ける
病院CRMは一つの部門だけで完結しません。企画段階では、対象業務の責任者、医療情報、個人情報保護、情報システム、医療安全、契約・法務、広報、現場利用部門を含めます。会議体を増やすことが目的ではなく、誰が最終判断し、誰が実装し、誰が監査するかを明確にします。
| 役割 | 主な責任 | 必要な記録 |
|---|---|---|
| 業務責任者 | 導入目的、対象業務、例外処理、現場教育 | 業務フロー、承認記録、KPI定義 |
| 情報管理責任者 | データ分類、利用目的、権限、保存・削除 | 項目台帳、権限表、棚卸し記録 |
| システム担当 | 連携、認証、ログ、監視、バックアップ、復旧 | 構成図、テスト結果、障害・変更履歴 |
| 契約・委託管理 | 再委託、責任分界、SLA、返却・削除 | 契約、委託先一覧、終了計画 |
| 広報・医療広告確認 | 配信内容、公開情報、広告表現の確認 | テンプレート版、承認者、配信履歴 |
変更管理の対象を広く取る
CRM本体のアップデートだけでなく、連携先API、本人確認方式、配信テンプレート、データ項目、保存期間、委託先、利用部門の追加も変更管理の対象です。変更前に影響範囲を確認し、テスト環境または限定対象で検証し、戻し方を準備します。承認後は構成図、手順書、権限表、プライバシー表示を同時に更新します。
病院CRMベンダーを同じ質問票で比較する
病院CRMの比較では、デモ画面や一斉配信機能だけを見ないことが重要です。自院の業務フローとデータ項目表を候補各社へ提示し、同じ条件で回答を得ます。個別開発が必要な連携、標準機能の制限、追加費用、導入後に病院側で行う作業を区別します。クリニック規模の製品比較はクリニック向けCRM比較ガイドで扱い、本記事では病院全体の部門・安全管理・調達要件に焦点を当てます。
| 比較軸 | 確認する質問 | 確認資料 |
|---|---|---|
| 認証・権限 | 多要素認証、SSO、ロール、特権ID、休眠IDはどう管理するか | 権限仕様、認証構成、管理手順 |
| 監査・出力 | 閲覧・検索・変更・出力・配信・権限変更を追跡できるか | ログ項目、保存期間、出力サンプル |
| データ保護 | 通信・保存時の保護、保存場所、バックアップ、削除はどうなるか | セキュリティ仕様、バックアップ・削除方針 |
| 委託・再委託 | 誰が運用し、どの国・地域で処理し、再委託先は変わるか | 委託先一覧、通知条件、契約条項 |
| 連携 | API、同期方向、エラー、再送、仕様変更へどう対応するか | API仕様、構成図、テスト計画 |
| 障害・事故 | 検知、連絡、初動、復旧目標、報告、再発防止はどうなるか | SLA、連絡網、事故対応手順 |
| 終了・移行 | データ、設定、ログをどの形式で返却し、複製をいつ削除するか | 移行仕様、返却・削除証明の条件 |
評価表では「対応あり」だけで合格にせず、標準機能、オプション、個別開発、病院側作業、対象外を分けます。口頭説明は要件回答書や契約資料へ反映し、実装時の受入試験項目へつなげます。製品の優劣を一般化せず、自院の目的とリスクに対する適合性で評価します。
全院一括を避け、限定業務から段階導入する
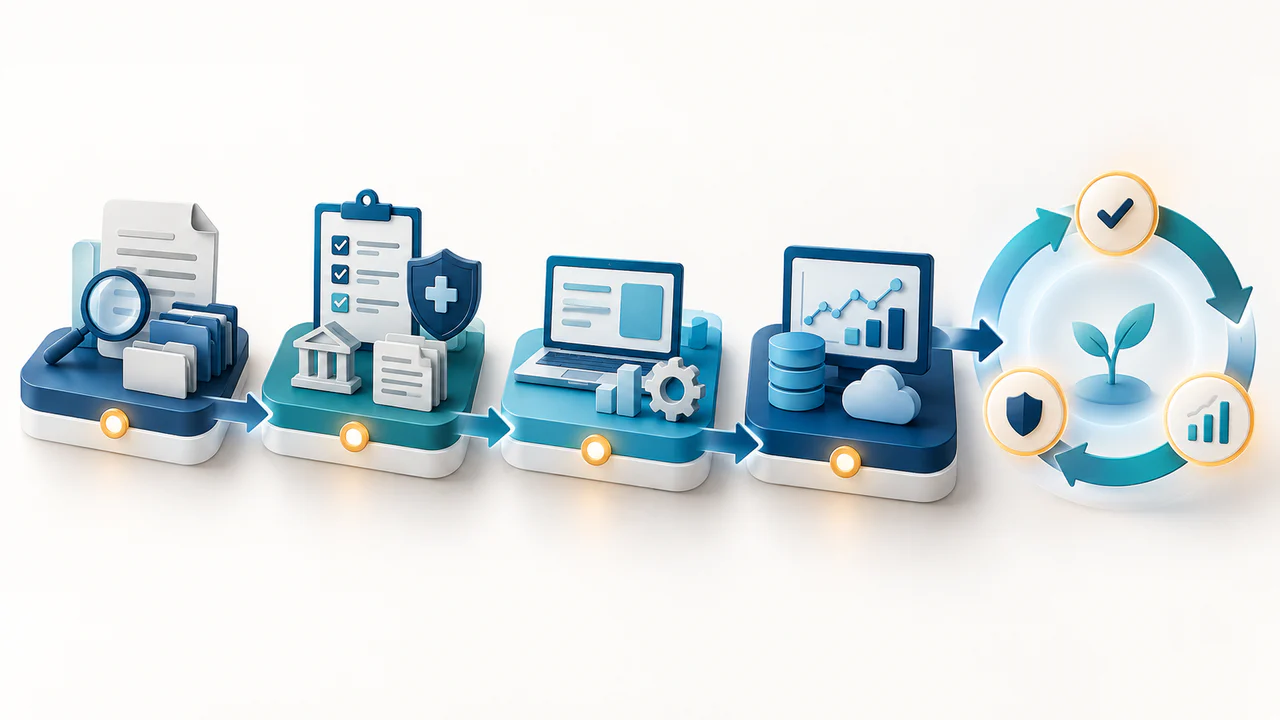
病院全体で同時に利用を始めると、業務の違い、権限、データ品質、教育、問い合わせが一度に表面化します。最初は対象部署、対象業務、対象チャネル、データ項目を限定し、問題を発見できる規模で開始します。期間だけで自動的に次へ進まず、安全・品質・業務の合格条件を満たしたかを判断します。
患者接点、担当部署、正本、二重入力、未処理、配信停止、既存契約を棚卸しします。現在の問題を計測できないまま機能を選びません。
利用目的、対象者、データ項目、権限、連携、委託、障害、終了時対応を定めます。禁止事項と例外時の手動処理も記載します。
テストデータまたは限定対象で、本人識別、権限、同期、配信停止、エラー、ログ、バックアップ、代替手順を試験します。
未処理、誤配信、重複、権限、連携失敗、現場負担を確認します。問題の原因と是正が確認できるまで対象範囲を広げません。
新しい部署・業務ごとに利用目的と責任者を追加し、教育、手順、権限、監視を更新します。単なるアカウント配布で展開を完了しません。
運用KPIは事業成果と安全・品質を分けて見る
CRM導入後は、予約数や問い合わせ件数だけでなく、安全に運用できているかを継続的に確認します。件数が増えても、配信停止が反映されない、重複レコードが増える、未処理が残る、権限棚卸しが行われない状態なら、運用品質は改善していません。各指標の分母、対象期間、対象チャネル、除外条件を定義し、導入前の基準値と同じ方法で比較します。
改善会議では、個人を特定できる一覧を常に共有する必要はありません。集計値と例外ケースを分け、個票は必要な担当者だけが参照します。数値が良く見えるように分母や除外条件を変更せず、定義変更時は旧指標と比較不能であることを明記します。本記事では、特定病院の改善率、費用対効果、導入期間、成果事例を示していません。
まとめ:病院CRMは患者接点・データ境界・責任を一緒に設計する
病院CRMの導入では、最初に患者接点を棚卸しし、対象業務、利用目的、正本システム、必要データ、責任部門を決めます。電子カルテや予約、Web、電話、地域連携を無制限につなぐのではなく、項目単位で連携し、同期失敗や誤統合を発見して戻せる仕組みにします。
安全管理では、利用目的、同意・通知、最小権限、監査ログ、委託・再委託、バックアップ、インシデント対応、契約終了時の返却・削除までを確認します。ベンダー比較は同じ質問票と証拠資料で行い、全院一括ではなく限定業務から受入試験と運用評価を経て展開します。事業指標だけでなく、安全・品質指標を継続的に見ることが、長期運用の基盤になります。
病院CRMシステムに関するよくある質問
病院CRMと電子カルテは何が違いますか?
電子カルテは診療記録を扱う中核システムです。CRMは予約前後の案内、問い合わせ、同意・配信設定、地域連携などの患者接点を整理するために使われます。診療記録の正本をCRMへ置き換えず、連携する項目と目的を限定します。
病院CRMへ最初から全患者データを連携してよいですか?
全件・全項目の連携を前提にせず、実施する業務、利用目的、必要項目、権限、保存期間を先に確定します。検証段階では対象部署とデータを絞り、不要な診療情報や自由記載を持ち込まない設計が重要です。
病院CRMの導入部門は広報部や医事課だけでよいですか?
患者接点を担当する部門だけでなく、医療情報、個人情報保護、情報システム、医療安全、法務・契約、現場責任者を含めます。利用目的と責任分界を部門横断で決めないと、同じ情報が別々に管理されやすくなります。
病院CRMのベンダー比較で重視すべき項目は何ですか?
機能数だけでなく、認証、権限、監査ログ、暗号化、保存場所、再委託、障害連絡、バックアップ、データ返却・削除、API、責任分界を同じ質問票で比較します。契約終了時にデータを安全に移行できるかも確認します。
病院CRMの導入効果はどの指標で評価しますか?
同意・配信停止の反映、宛先誤り、重複レコード、権限棚卸し、問い合わせの未処理、連携失敗、案内到達などを目的別に見ます。予約数などの事業指標だけでなく、安全・品質指標を並べ、分母と除外条件を固定します。
参考文献・一次情報
- 厚生労働省|医療情報システムの安全管理に関するガイドライン 第7.0版(令和8年6月)
医療情報システムの組織的・技術的安全管理、委託先管理、責任分界を検討する一次資料。2026年9月16日確認。 - 個人情報保護委員会・厚生労働省|医療・介護関係事業者における個人情報の適切な取扱いのためのガイダンス
利用目的、安全管理措置、委託先の監督、個人データの取扱いを確認する一次資料。2026年9月16日確認。 - 厚生労働省|医療分野のサイバーセキュリティ対策について
医療機関向けチェックリスト、インシデント対応、平時の備えを確認する一次資料。2026年9月16日確認。 - 厚生労働省|医療広告規制におけるウェブサイト等の事例解説書
CRMから配信する案内やWeb導線で医療広告に該当する表現を確認する一次資料。2026年9月16日確認。
ガイドライン、法令、チェックリストは更新されます。導入・運用・契約時は最新版の原文と、自院の情報資産・委託・システム構成を確認してください。
この記事の編集・確認体制
特定製品・特定病院の適合性や法的判断は行っていません
source-backed first-party情報は提供されていないため、患者コメント、院内運用、頻度、成果、数値、症例、導入期間を創作していません。